金融数据安全 数据安全能力体系(JRT0358—2026).docx
前言
本文件按照GB/T1.1—2020《标准化工作导则第1部分:标准化文件的结构和起草规则》的规定起草。
请注意本文件的某些内容可能涉及专利。本文件的发布机构不承担识别专利的责任。
本文件由中国人民银行科技司提出。
本文件由全国金融标准化技术委员会(SAC/TC180)归口。
本文件起草单位:中国工商银行股份有限公司、中国农业银行股份有限公司、中国银行股份有限公司、中国建设银行股份有限公司、中国邮政储蓄银行股份有限公司、中国金融电子化集团有限公司、网联清算有限公司、北京银联金卡科技有限公司、中国银联股份有限公司、中信银行股份有限公司、浙商银行股份有限公司、恒丰银行股份有限公司、华夏银行股份有限公司、广发银行股份有限公司、北京银行股份有限公司、南京银行股份有限公司、四川银行股份有限公司、泉州银行股份有限公司、河北银行股份有限公司、日照银行股份有限公司、北京农村商业银行股份有限公司、广东南海农村商业银行股份有限公司、浙江网商银行股份有限公司、财付通支付科技有限公司、支付宝支付科技有限公司。
本文件主要起草人:任文冲、孙丽君、陈璐、赵志蛟、李硕、李晓龙、刘俊婷、庞家锋、陈雪秀、高鑫、李景丹、陈川川、林宇、高强裔、于柳婍、唐辉、谢彦丽、刘昭洁、张晋钰、韩竺吾、王爱玲、周迪、翁芳雨、陈聪、张艳君、田鑫、杨溢、杨杨、夏一凡、孙钢、钱正旸、刘海龙、王艺铮、时思琦、杨珉、曾立环、李欣、毕家瑞、张文嘉、吴迪、陈轶、佘小明、秦曾、盛普、耿亚娟、汪峰、许晓东、孙雪、宋新宇、林俊浩、姜春颖、张园超、谢宗华、程虎、王程、吴永强、白晓媛、聂正军。
金融数据安全数据安全能力体系
1、范围
本文件提出了金融数据安全能力体系,包括通用数据安全保障、数据分类分级管理、数据生命周期安全及数据安全运营保障4个能力域,从组织建设、制度流程、技术能力及人员能力4个能力维度,将金融从业机构数据安全能力由低到高划分为一至五级,明确了各能力域建设目标及对应等级的能力要求。
本文件适用于金融从业机构数据安全能力体系的规划、建设、评估等工作。
2、规范性引用文件
下列文件中的内容通过文中的规范性引用而构成本文件必不可少的条款。其中,注日期的引用文件,仅该日期对应的版本适用于本文件;不注日期的引用文件,其最新版本(包括所有的修改单)适用于本文件。
GB/T37988—2019信息安全技术数据安全能力成熟度模型
3、术语和定义
GB/T37988—2019界定的以及下列术语和定义适用于本文件。
3.1 数据安全能力 data security capability
数据安全能力是指金融从业机构通过优化组织结构、完善制度规程、健全管理流程、应用工具、提升人员意识与技能等方式,形成系统化、可持续建设和改进的数据安全保障体系。[来源:GB/T37988—2019,3.5,有修改]
3.2 数据安全能力域 area of data security capability
数据安全能力域是指数据安全能力体系中,实现同一数据安全目标的数据安全相关活动的集合。[来源:GB/T37988—2019,3.9,有修改]。注:一个能力域包含一个或多个数据安全相关活动,且这些活动可分类归纳为一个或多个数据安全能力子域。
4、数据安全能力体系
4.1 能力体系的构成
数据安全能力体系见图1,包含数据安全能力域、数据安全能力维度和数据安全能力等级,具体描述如下。
a)数据安全能力域明确金融从业机构数据安全能力,包括通用能力和专项能力,具体如下。
——通用能力是通用性和普适性的数据安全保障能力,覆盖金融从业机构开展日常数据安全工作的基本要求,是数据安全体系化管理的前提条件和机制基础。
——专项能力是专用性和差异性的数据安全保障能力,包括数据分类分级管理、数据生命周期安全、数据安全运营保障等,是在通用能力的基础上,适应于具体数据安全工作过程和特定应用场景的数据安全措施细化和体系延展。
b)数据安全能力维度描述金融从业机构在组织建设、制度流程、技术能力及人员能力4个方面应具备的能力。
c)数据安全能力等级从低到高划分为一至五级,用于衡量金融从业机构数据安全建设的体系化程度、制度执行力、防护有效性、安全状态可持续性等整体数据安全能力,等级越高代表机构数据安全工作的系统性、有效性、可靠性和可持续性程度越高。
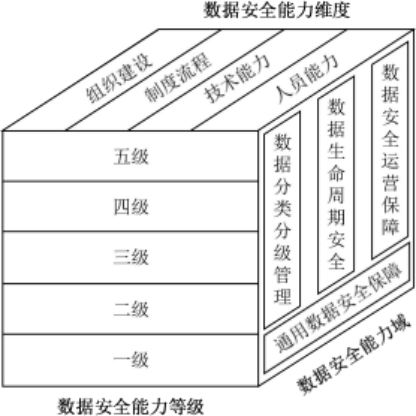
图1 数据安全能力体系
4.2数据安全能力域
数据安全能力域见表1。金融从业机构应在通用能力建设基础上,结合数据应用场景及数据安全工作策略,按照专项能力子域要求建设专项能力,同时宜结合自身数据安全工作特点,自行细化和增补有关专项能力子域的特性化要求。
表1 数据安全能力域
序号 | 能力分类 | 能力域 | 能力子域 |
1 | 通用能力 | 通用数据安全保障 | / |
2 | 专项能力 | 数据分类分级管理 | / |
3 | 数据生命周期安全 | 数据收集 | |
4 | 数据存储 | ||
5 | 数据传输 | ||
6 | 数据使用 | ||
7 | 数据加工 | ||
8 | 数据提供 | ||
9 | 数据委托处理 | ||
10 | 数据公开披露 | ||
11 | 数据删除 | ||
12 | 数据销毁 | ||
13 | 数据安全运营保障 | 权限安全管理 | |
14 | 数据备份与恢复 | ||
15 | 新技术应用风险防控 | ||
16 | 数据安全风险监测 | ||
17 | 数据安全风险评估 | ||
18 | 数据安全合规审计 | ||
19 | 应急响应与事件处置 |
4.3 数据安全能力维度
4.3.1 组织建设
从金融从业机构应具备的数据安全组织结构、职责分工等角度,根据以下方面进行能力等级区分。
a)数据安全组织结构与本机构管理策略及业务特点适配程度。
b)数据安全岗位设置及职责分工的适当程度和明确程度。
c)数据安全组织职能和义务的履行程度。
4.3.2 制度流程
从金融从业机构在数据安全制度流程的建设情况、执行情况等角度,根据以下方面进行能力等级区分。
a)数据安全相关制度的合规程度、对本机构数据安全需求的覆盖程度和有效程度。
b)数据安全相关制度与本机构管理体系、技术体系及业务特点的适配程度。
c)数据生命周期全过程数据处理活动授权、审批等流程的适当程度和明确程度。
d)数据安全相关制度流程制定、发布、修订、废止等工作程序的健全程度和规范程度。
e)数据安全相关制度流程在实际执行中的一致程度和有效程度。
4.3.3 技术能力
从金融从业机构数据安全相关安全技术、应用系统、组件/服务等技术应用情况的角度,根据以下方面进行能力等级区分。
a)技术能力对数据安全管理制度及操作规程的标准化、自动化、智能化支持程度。
b)技术能力对数据安全技术落地的有效性、自动化、智能化支持程度。
c)技术能力在数据生命周期全过程安全防护中的普及程度和有效程度。
d)技术能力对本机构数据安全风险评估、监测及应对处置能力的支持程度。
4.3.4 人员能力
从金融从业机构数据安全工作人员管理能力与技术水平的角度,根据以下方面进行能力等级区分。
a)人员的数据安全技能与本机构数据安全工作目标的适配程度。
b)人员对数据安全相关法律、行政法规、内部管理制度、理论知识体系,及本机构、部门、岗位相关业务和技术的掌握程度。
c)人员配备数量的充足程度及人员培养计划的适配程度。
d)人员数据安全意识教育及技能培训的有效程度。
4.4 数据安全能力等级
金融从业机构数据安全能力等级由低到高分为一至五级,各级均应覆盖组织建设、制度流程、技术能力、人员能力4个维度能力域的能力要求。
a)等级一:数据安全工作处于随机、无序和被动执行状态,通常根据临时需求建立、执行临时数据安全管理要求和流程,数据安全建设高度依赖个人经验且无法广泛复制。
b)等级二:数据安全工作在关键和重要业务系统或应用场景处于有计划、有序、主动执行状态,通常依据数据安全管理制度流程或管理要求执行数据安全工作,但未形成整体性和系统性的数据安全工作机制。
c)等级三:数据安全工作处于制度化和体系化状态,通常依据数据安全组织结构、专项制度和流程执行数据安全工作,实现数据安全的规范化管理且可广泛复制。
d)等级四:数据安全体系处于安全目标和任务可量化评价状态,并动态更新和调整数据安全建设规划及数据安全能力提升工作机制。
e)等级五:数据安全体系处于持续自我改进和完善的闭环管理状态,并依据数据安全整体战略、目标、规划、实施效果等情况,进行数据安全相关组织、制度、流程、防护机制等需求和策略的自动识别评价和优化调整。
4.5能力体系的应用
金融从业机构应参照本文件能力体系要求,建立、保持和改进本机构数据安全保障工作能力,具体应用方法如下。
a)数据安全能力体系应用:金融从业机构在实践中应遵循由低到高逐级建设和逐级提升的原则,各能力等级均应具备低一等级的能力要求,并在此基础上新增高等级具有的能力要求。其中,各能力域等级能力说明表中能力等级为“—”的,应将“—”视为默认沿用该维度低一等级能力要求。例如,表3“数据分类分级管理能力域各等级能力说明”中“制度流程”维度等级四为“—”,即默认满足该维度等级三对应的能力要求。
b)专项能力的能力域应用:金融从业机构应在符合通用数据安全保障能力域要求的基础上,达到专项能力域相关要求,并在能力建设实践中体现对各专项能力子域的覆盖。其中,各能力域等级能力说明表中能力维度为“—”的,则默认其既符合通用数据安全保障能力域对应等级的能力要求,又沿用该专项能力域低一等级的能力要求。例如,表5“数据存储安全子域各等级能力说明”中“组织建设”维度等级五为“—”,即需同时满足通用能力域“组织建设”维度等级五要求,以及该专项能力子域“组织建设”维度等级四对应的能力要求。
5、通用数据安全保障
5.1目标
金融从业机构通过构建和完善数据安全相关组织结构、岗位职责、制度规程、技术体系、人员配置等方面工作机制,明确本机构数据安全相关内设部门职责分工、岗位角色和人员分配、策略和规划设计、审批流程设定、技术应用方式、操作规程执行等工作部署,形成科学、系统、全面的数据安全管控体系,防范因策略、制度、技术等管理机制和防护措施的体系漏洞、策略缺失、使用不当或资源不足等问题造成的整体性、系统性数据安全风险。
5.2能力要求
通用数据安全保障能力域各等级能力说明见附件。
6、数据分类分级管理
6.1目标
金融从业机构结合自身数据资源情况,建立数据资源识别梳理及数据分类分级工作机制,系统、全面开展数据资源分类分级管理工作,建立并维护本机构数据资源目录,明确基于数据分类分级的差异化安全管理需求。
6.2能力要求
数据分类分级管理能力域各等级能力说明见附件。
7、数据生命周期安全
7.1数据收集
7.1.1目标
金融从业机构通过加强数据收集活动的安全管理,提升数据收集过程数据安全性及相关操作行为的合法性、真实性和准确性,防范数据源伪造、数据泄露、数据篡改等安全风险。
7.1.2能力要求
数据收集安全子域各等级能力说明见附件。
注:本文件所述敏感数据是指相关法律、行政法规、部门规章及行业标准规范中所述,一旦遭到篡改、破坏、泄露或非法获取、非法利用,可能对个人、组织合法权益或者对经济运行、社会稳定、公共利益等造成影响的数据,包括但不限于敏感个人信息、可能涉及商业秘密的客户经营信息、应当严格控制知悉范围的业务信息等。
7.2数据存储
7.2.1目标
金融从业机构通过完善数据存储策略、配备存储安全技术等措施,加强数据存储过程的安全性,防范数据泄露、数据篡改、数据损毁等安全风险。
7.2.2能力要求
数据存储安全子域各等级能力说明见附件。
7.3数据传输
7.3.1目标
金融从业机构通过建立数据传输安全管理机制,采用数据加密、安全传输通道等技术措施,提升数据传输合规性和安全性的保障能力,防范数据泄露、数据篡改等安全风险。
7.3.2能力要求
数据传输安全子域各等级能力说明见附件。
7.4数据使用
7.4.1目标
金融从业机构通过建立数据访问、查询、修改、展示、导出等数据使用安全管理机制,明确权限最小化原则,并采取身份鉴别、访问控制、数据脱敏、数据水印、文件加密、操作日志留存等技术措施,提升数据使用合规性和安全性,防范数据滥用、数据泄露、数据篡改等安全风险。
7.4.2能力要求
数据使用安全子域各等级能力说明见附件。
7.5数据加工
7.5.1目标
金融从业机构通过建立数据加工安全管理机制,采取权限控制、数据脱敏、去标识化等技术措施,提升数据在清洗、转换、分析、挖掘、整合、汇聚融合等加工活动中的合规性和安全性,防范数据泄露、数据滥用等安全风险。
7.5.2能力要求
数据加工安全子域各等级能力说明见附件。
7.6数据提供
7.6.1目标
金融从业机构通过建立数据提供安全管理机制,明确数据提供方、数据接收方的数据安全相关权利和义务,及应具备的数据安全保护技术能力,并采取数据加密、数据脱敏等技术措施,提升数据提供的合规性和安全性,防范数据泄露、数据滥用、非法获取、非法利用等安全风险。
7.6.2能力要求
数据提供安全子域各等级能力说明见附件。
7.7数据委托处理
7.7.1目标
金融从业机构通过建立数据委托处理安全管理机制,明确数据委托方、数据受托方的数据安全相关权利和义务及应具备的数据安全保护技术能力,并采取数据加密、数据脱敏等技术措施,提升数据委托处理的合规性和安全性,防范数据泄露、数据滥用、非法获取、非法利用等安全风险。
7.7.2能力要求
数据委托处理安全子域各等级能力说明见附件。
7.8数据公开披露
7.8.1目标
金融从业机构通过建立数据公开披露安全管理机制,并采取数据脱敏、数据水印等技术措施,提升数据公开披露的安全性,确保在指定渠道公开信息,防范数据泄露、数据篡改等安全风险。
7.8.2能力要求
数据公开披露安全子域各等级能力说明见附件。
7.9数据删除
7.9.1目标
金融从业机构通过建立数据删除安全管理机制,并采取数据删除有效性验证等技术措施,确保数据处于不可被检索、访问的状态,防范数据滥用、数据泄露等安全风险。
7.9.2能力要求
数据删除安全子域各等级能力说明见附件。
7.10数据销毁
7.10.1目标
金融从业机构通过建立数据销毁安全管理机制,对数据库、服务器、存储系统、终端设备和存储介质等采用覆写、消磁、焚毁等方法,确保数据不可恢复,防范因介质丢失导致的数据泄露风险。
7.10.2能力要求
数据销毁安全子域各等级能力说明见附件。
8、数据安全运营保障
8.1权限安全管理
8.1.1目标
金融从业机构通过用户授权、身份鉴别、访问控制等技术措施和管理机制,在数据处理活动各环节和数据应用过程构建可靠、有效的权限安全管理机制,对数据、终端、应用、系统的访问和使用等操作权限进行授权审批、用户身份识别和验证等安全管理,确保仅授权主体对其权限内的数据资源进行合法操作,防范因未授权访问、越权访问导致的数据泄露、数据篡改、数据滥用等安全风险。
8.1.2能力要求
权限安全管理子域各等级能力说明见附件。
8.2数据备份与恢复
8.2.1目标
金融从业机构通过构建完善的数据备份与恢复体系,确保数据在遭遇丢失、损毁、破坏或系统故障等意外情况时,能够及时、准确地恢复数据,保障数据可用性、业务连续性和稳定性。
8.2.2能力要求
数据备份与恢复子域各等级能力说明见附件。
注:本文件的新技术是指人工智能、量子计算等,在基础原理、实现范式与应用价值等方面呈现巨大潜力、高速发展态势,但在技术实践和行业应用方面尚未经过广泛、深入验证的前沿新兴科技。
8.3新技术应用风险防控
8.3.1目标
金融从业机构通过建立新技术在本机构落地应用过程的数据安全管理机制,健全数据安全领域新技术应用的风险识别和测试评估流程,保障新技术在数据生命周期全过程应用的合规性和安全性,有效防范新技术应用风险。
8.3.2能力要求
新技术应用风险防控子域各等级能力说明见附件。
8.4数据安全风险监测
8.4.1目标
金融从业机构通过建立数据安全风险监测机制,全面监控和分析数据生命周期全过程的数据处理活动,发现、干预或处置数据异常操作、数据滥用等安全风险,降低数据安全事件的发生概率和数据安全风险的影响。
8.4.2能力要求
数据安全风险监测子域各等级能力说明见附件。
8.5数据安全风险评估
8.5.1目标
金融从业机构通过开展数据安全风险评估,掌握本机构数据安全保护现状,识别数据安全工作中存在的问题与不足,发现数据资源面临的安全风险,并将评估结果与制度完善、技术升级、资源配置紧密联动,持续提升数据安全保护能力,降低数据非法获取、数据滥用等安全风险。
8.5.2能力要求
数据安全风险评估子域各等级能力说明见附件。
8.6数据安全合规审计
8.6.1目标
金融从业机构通过开展数据安全合规审计,审视本机构数据处理活动的合法合规性,评价数据安全管理制度的执行情况,并对数据安全威胁或数据安全事件进行追溯和分析,促进数据安全工作的及时改进和完善。
8.6.2能力要求
数据安全合规审计子域各等级能力说明见附件。
8.7应急响应与事件处置
8.7.1目标
金融从业机构通过建立数据安全事件应急响应、处置及报送机制,确保在发生数据泄露、篡改、损毁或滥用等安全事件时,及时响应,快速识别定位问题、有效控制事件影响、及时处置并合规上报,最大限度降低数据安全事件危害。
8.7.2能力要求
数据安全应急响应与事件处置子域各等级能力说明见附件。
参考文献
[1]GB/T45389—2025数据安全技术数据安全评估机构能力要求
[2]GB/T45574—2025数据安全技术敏感个人信息处理安全要求
[3]GB/T45577—2025数据安全技术数据安全风险评估方法
[4]JR/T0171—2020个人金融信息保护技术规范
[5]JR/T0197—2020金融数据安全数据安全分级指南
[6]JR/T0218—2021金融业数据能力建设指引
[7]JR/T0223—2021金融数据安全数据生命周期安全规范
[8]中华人民共和国个人信息保护法
[9]中华人民共和国数据安全法
[10]中华人民共和国网络安全法
[11]网络数据安全管理条例